Checklist Keamanan Dasar untuk Aplikasi Bisnis Anda: 7 Hal yang Perlu Dicek
Aplikasi bisnis sekarang menyimpan hal-hal paling berharga di perusahaan: data pelanggan, riwayat transaksi, stok barang, sampai dokumen internal. Sayangnya, keamanan aplikasi sering baru diperhatikan setelah ada kejadian. Akun admin dibobol, data pelanggan tersebar, atau website tiba-tiba menampilkan halaman judi online.
Banyak insiden seperti itu sebenarnya bisa dicegah lewat pemeriksaan dasar yang dilakukan secara rutin. Artikel ini merangkum 7 hal yang perlu Anda cek. Bahasanya dibuat untuk pemilik bisnis dan manajer yang tidak harus paham coding, tetapi cukup detail untuk dibawa ke diskusi dengan tim IT atau vendor pengembang aplikasi Anda
Kenapa Keamanan Aplikasi Bisnis Tidak Bisa Ditunda
Celah keamanan (sering disebut vulnerability) bukan hanya urusan teknis. Dampaknya langsung terasa ke bisnis: operasional berhenti saat sistem diserang, biaya pemulihan membengkak, dan kepercayaan pelanggan turun setelah kabar kebocoran data menyebar.
Ada juga sisi hukumnya. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) mengatur kewajiban pihak yang memproses data pribadi, termasuk menjaga keamanannya. Jika aplikasi Anda menyimpan nama, nomor HP, alamat, email, atau data identitas pelanggan, aturan ini relevan untuk bisnis Anda.
Sebagai rujukan teknis, checklist di bawah banyak mengacu pada OWASP Top 10:2025, daftar risiko keamanan aplikasi web paling kritis yang disusun komunitas keamanan global OWASP dan dipakai luas oleh developer di seluruh dunia.
1. Ketahui apa yang dilindungi dan siapa yang punya akses
Mulailah dengan daftar sederhana: aplikasi apa saja yang dipakai, data apa yang disimpan (terutama data pribadi dan keuangan), dan siapa yang bisa mengaksesnya. Terapkan prinsip secukupnya (least privilege), yaitu setiap orang hanya mendapat akses yang benar-benar ia butuhkan. Cabut akses segera saat karyawan atau vendor tidak lagi terlibat, dan tinjau daftar akses secara berkala.
2. Perkuat login
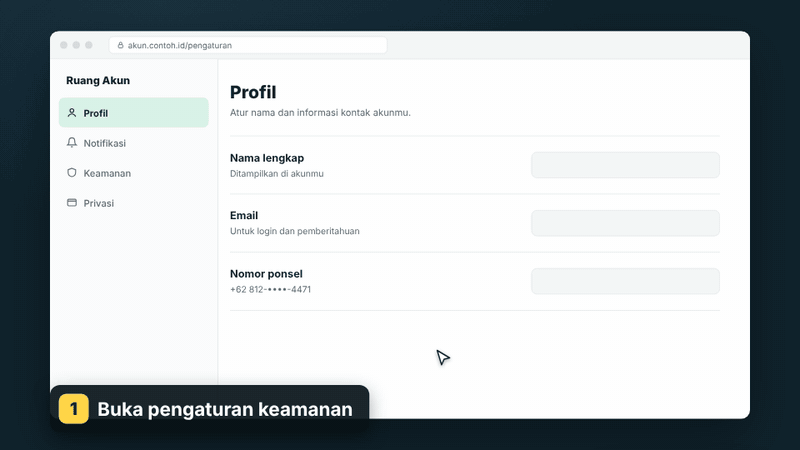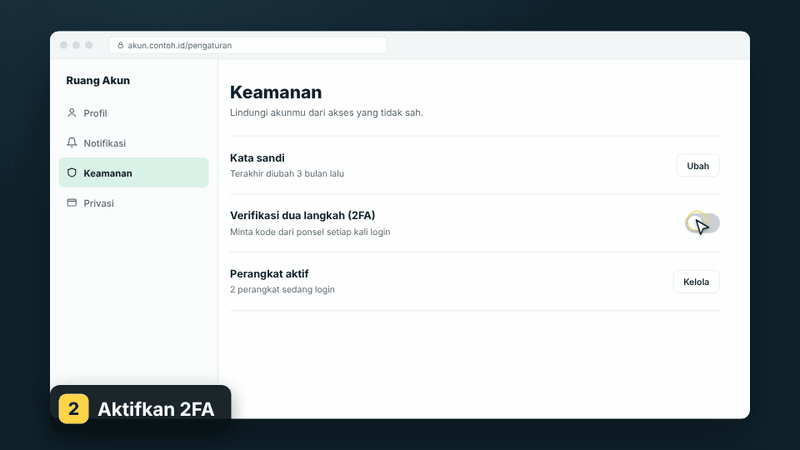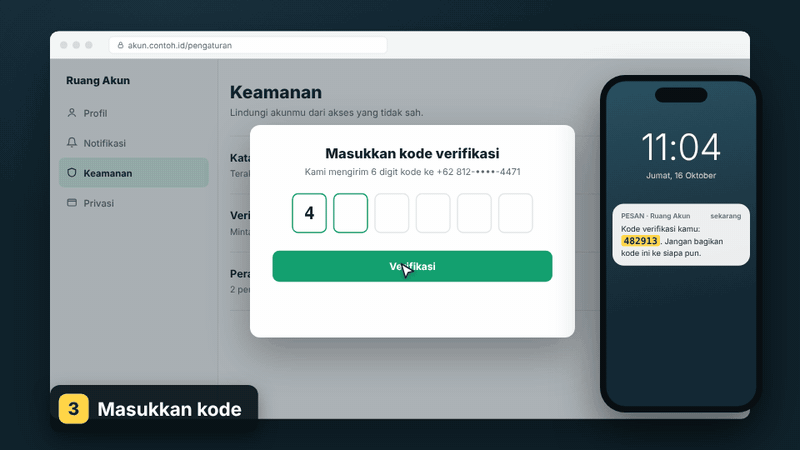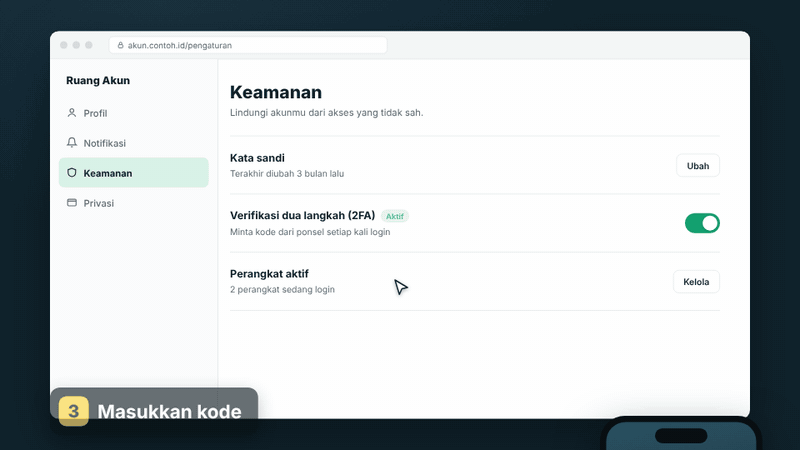
Aktifkan verifikasi dua langkah (2FA/MFA) minimal untuk akun admin dan akses ke data sensitif. Panduan CISA tentang multi-factor authentication menjelaskan mengapa lapisan tambahan ini efektif menahan pembajakan akun. Untuk kata sandi, rekomendasi NIST SP 800-63B menekankan panjang kata sandi dan pengecekan terhadap daftar kata sandi yang pernah bocor. Di sisi sistem, simpan kata sandi pengguna dalam bentuk hash dengan algoritma seperti Argon2 atau bcrypt, dan batasi percobaan login agar tebakan kata sandi tidak praktis.
3. Validasi input dan cegah celah umum
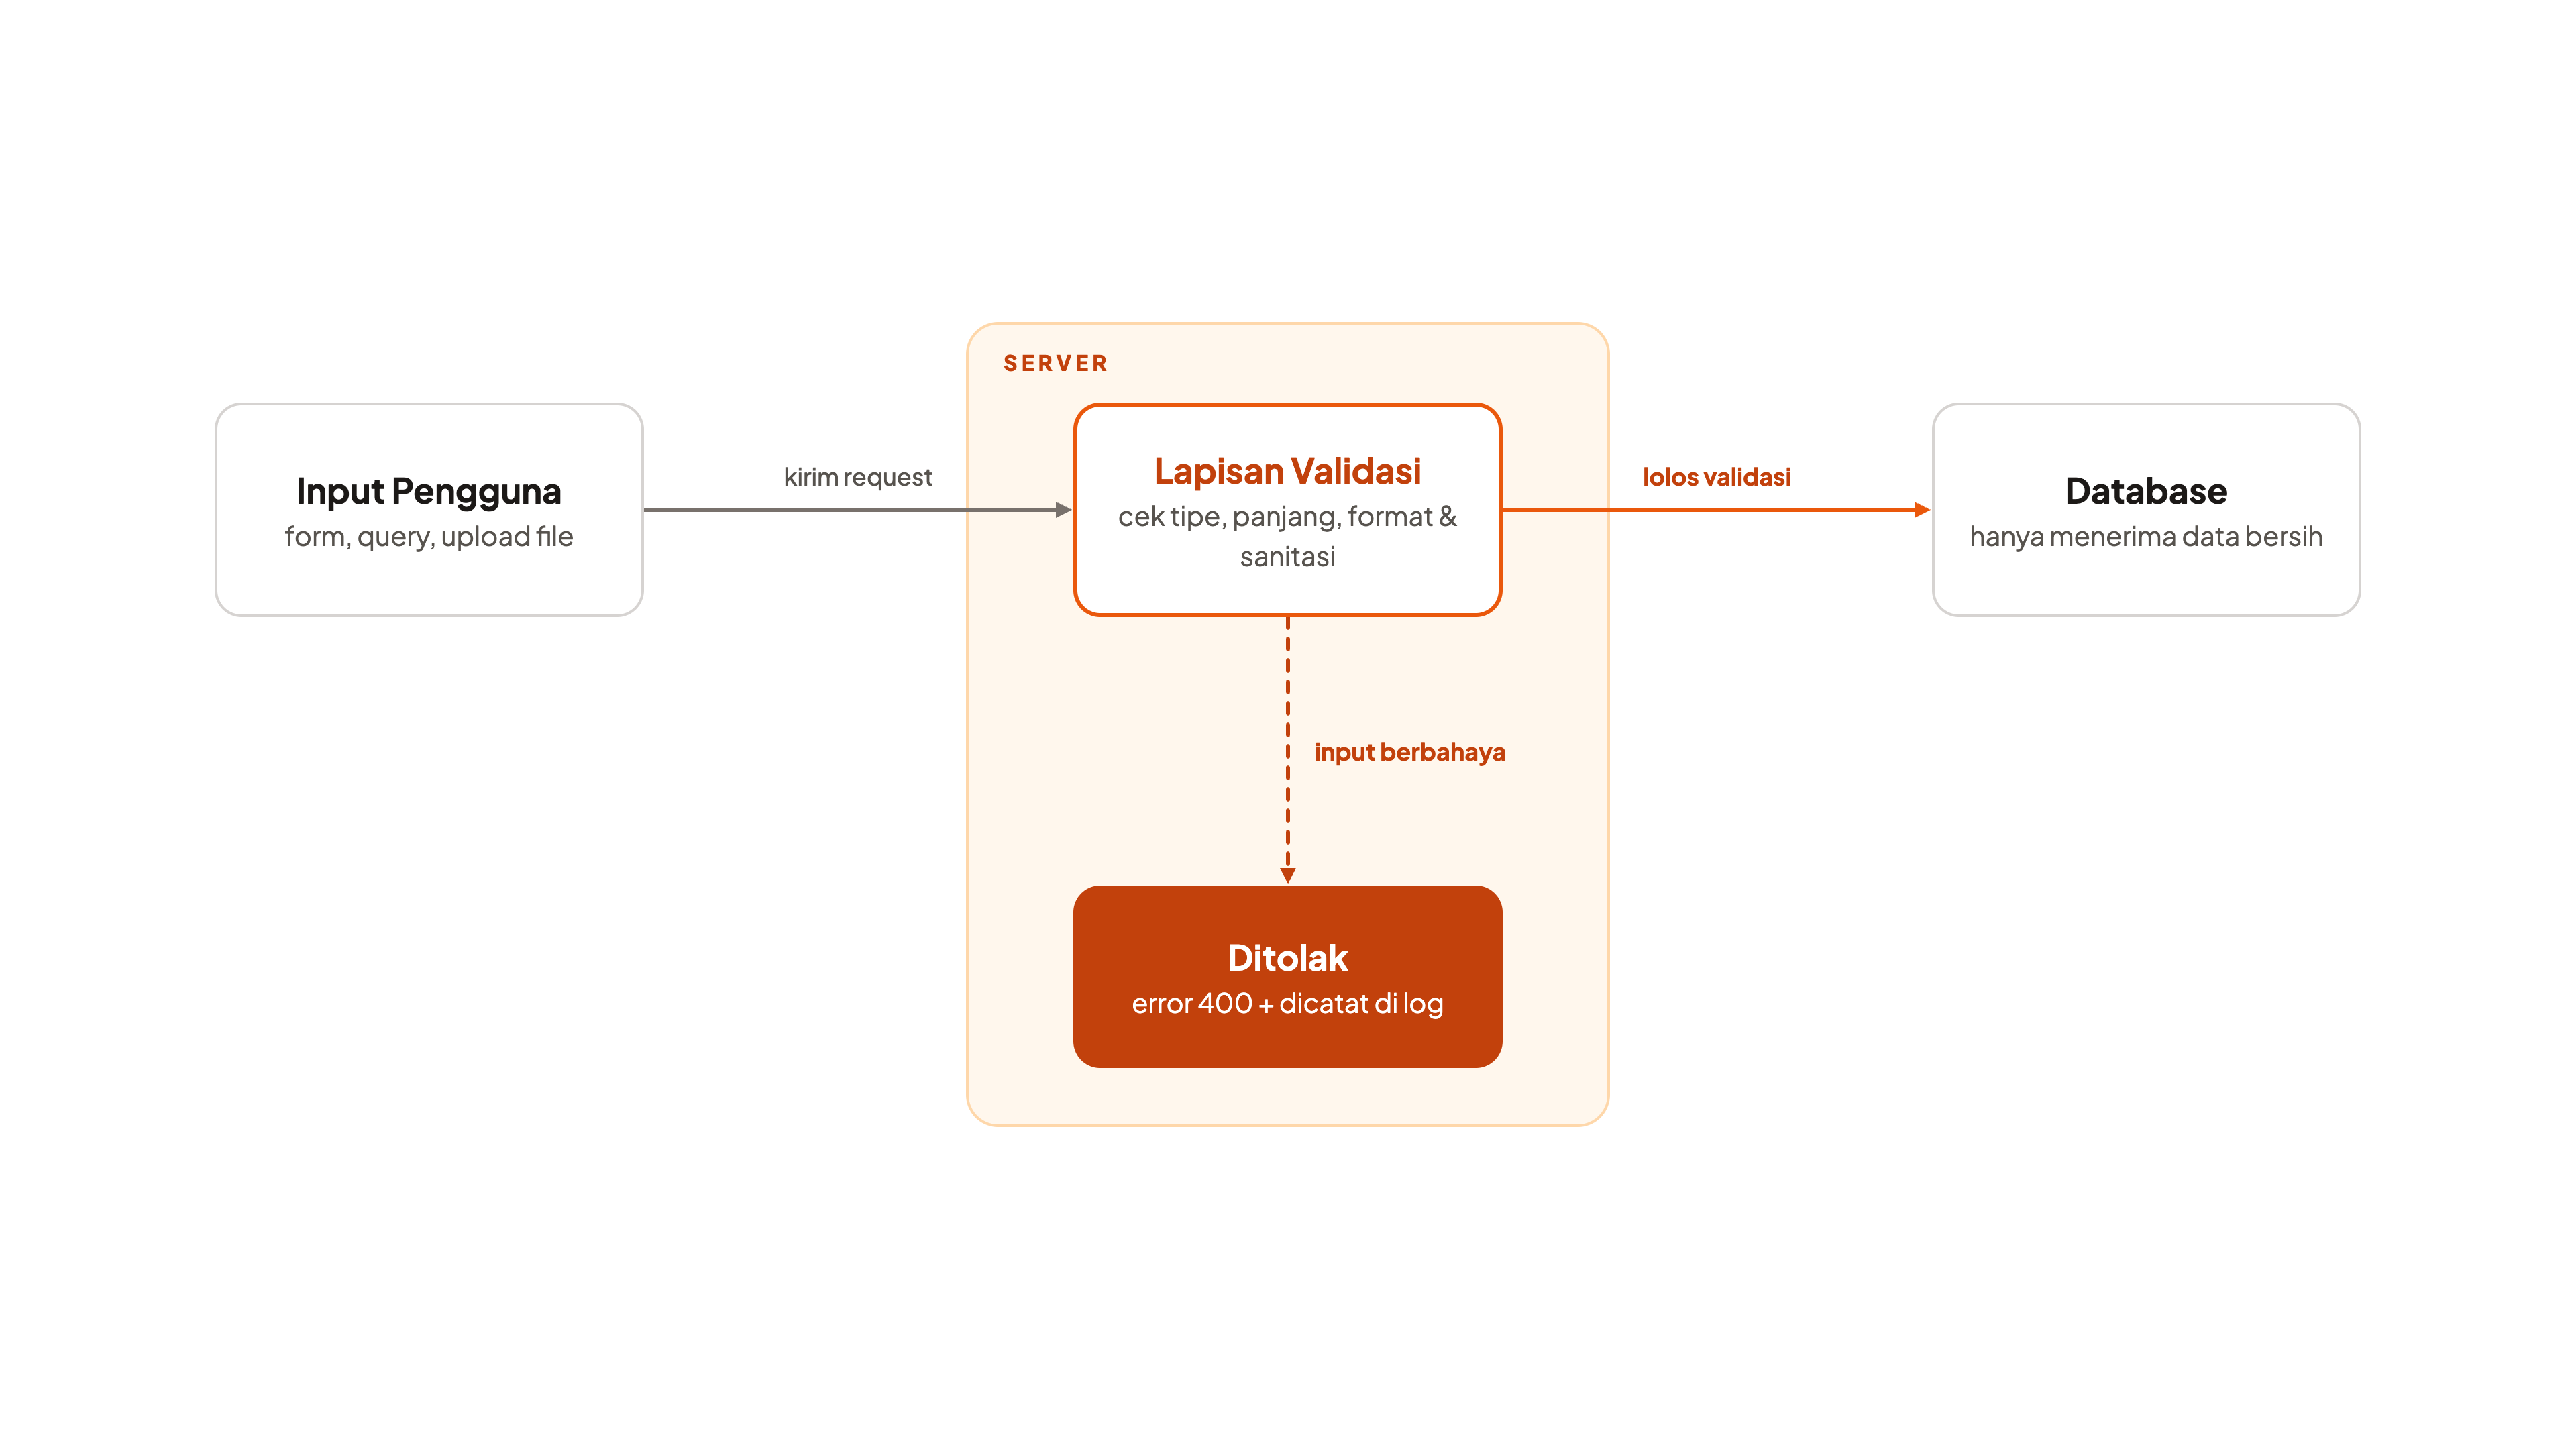
Perlakukan semua data yang masuk, dari formulir, URL, maupun API, sebagai tidak tepercaya. Validasi di sisi server dan pakai query berparameter agar aplikasi tidak rentan terhadap SQL injection dan cross-site scripting (XSS). Batasi juga jenis dan ukuran berkas yang boleh diunggah. Daftar risiko paling umum pada aplikasi web bisa Anda lihat di OWASP Top 10, rujukan yang diakui luas oleh praktisi keamanan.
4. Lindungi data dan kredensial
Gunakan HTTPS di seluruh halaman, bukan hanya halaman login, dan enkripsi data sensitif yang tersimpan, termasuk pada backup. Simpan kunci enkripsi terpisah dari datanya. Jangan menulis API key atau password database langsung di kode program. Simpan di environment variable atau secret manager, pisahkan untuk tiap lingkungan, dan ganti segera jika ada indikasi bocor.
5. Disiplin memperbarui sistem
Framework, pustaka, dan sistem operasi terus menemukan celah baru, dan pembaruannya biasanya tersedia lebih dulu daripada serangan yang meluas. Catat dependensi yang dipakai, jadwalkan pembaruan rutin, percepat untuk celah kritis, dan uji di lingkungan staging sebelum ke produksi. Singkirkan komponen yang sudah tidak dipelihara.
6. Aktifkan log dan siapkan backup
Catat kejadian penting seperti login gagal, perubahan hak akses, dan akses ke data sensitif, tanpa menyimpan kata sandi atau data pribadi lengkap di log. Atur peringatan untuk pola janggal. Lalu siapkan backup otomatis di lokasi terpisah dari sistem utama, dan uji proses pemulihannya secara berkala. Backup yang tidak pernah diuji sering gagal saat benar-benar dibutuhkan.
7. Uji berkala dan siapkan rencana insiden
Lakukan pemindaian kerentanan dan review kode secara terjadwal, serta uji penetrasi (penetration test) oleh pihak yang kompeten sebelum rilis besar atau untuk aplikasi yang menangani data sensitif. Tentukan juga rencana respons insiden: siapa yang dihubungi, siapa yang memutuskan, dan bagaimana komunikasi ke pelanggan dilakukan. Jangan lupa edukasi tim soal phishing. Informasi dan imbauan keamanan siber nasional dapat dirujuk di situs resmi BSSN.
Mulai dari yang paling berdampak
Anda tidak perlu menuntaskan semuanya dalam sehari. Mulailah dari yang paling cepat dan paling berdampak, seperti mengaktifkan 2FA, merapikan hak akses, dan memastikan backup bisa dipulihkan. Topik teknologi lain bisa Anda baca di artikel lain seputar pengembangan perangkat lunak dan teknologi.
Digitelnusa adalah perusahaan teknologi informasi yang membantu bisnis merancang, membangun, dan mengembangkan solusi digital, termasuk aplikasi bisnis, dengan memperhatikan aspek keamanan sejak tahap perancangan. Jika Anda ingin mendiskusikan kesiapan keamanan aplikasi Anda, silakan hubungi tim Digitelnusa untuk berkonsultasi.